



-%2
Yeni
Ürün favori listenize eklendi
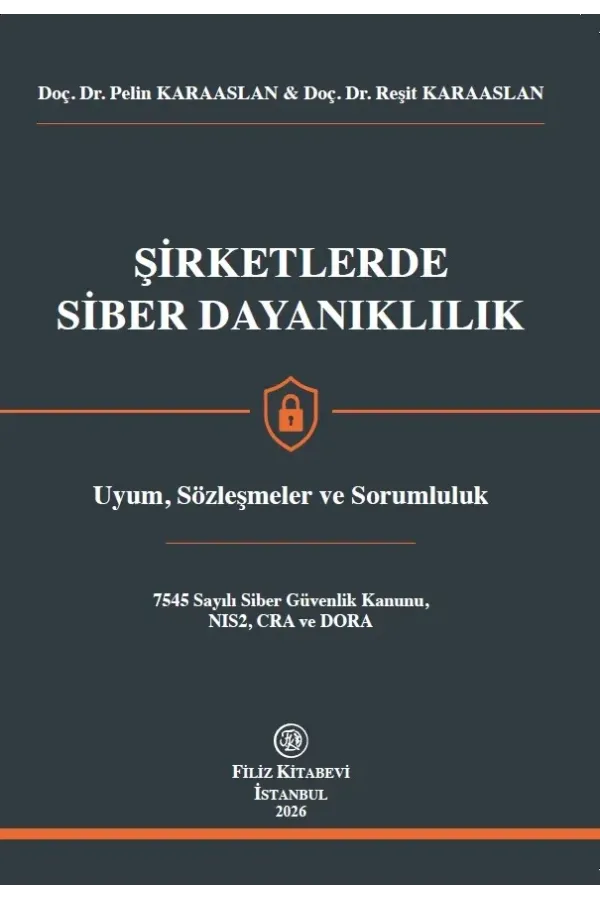
YAZARLAR HAKKINDA III ÖNSÖZ V İÇİNDEKİLER VII KISALTMALAR XIX ÖZET XXIX ABSTRACT XXIX GİRİŞ 1 BİRİNCİ KISIM SİBER DAYANIKLILIK KAVRAMI VE ETKİ ALANI I. Kavram ve Kapsam 7 A. Siber Güvenlik, Bilgi Güvenliği ve Siber Dayanıklılık Ayrımı 7 B. Koruma, Sürdürme, Tespit, Müdahale ve Toparlanma Döngüsü 9 C. Gizlilik, Bütünlük ve Erişilebilirlik 10 D. İş Sürekliliği ve Operasyonel Dayanıklılık 13 E. Kurumsal Dayanıklılık, Ürün Dayanıklılığı ve Tedarik Zinciri Dayanıklılığı 14 F. Siber Olay, Siber Tehdit, Zafiyet ve Saldırı Kavramları 16 G. Siber Dayanıklılıkta Risk ve Ölçülülük Esası 17 H. Teknik, Kurumsal ve Hukuki Tedbirler 18 II. Siber Dayanıklılığın Etkilediği Hukuk Alanları 19 A. Siber Dayanıklılığın Kamu Hukuku Boyutu 19 B. Siber Dayanıklılığın Özel Hukuk Boyutu 20 C. Siber Dayanıklılık ve Sözleşme Hukuku 21 D. Siber Dayanıklılık, Şirket Yönetimi ve Yönetim Organının Sorumluluğu 22 E. Siber Dayanıklılık, Ürün Güvenliği ve Ürün Sorumluluğu 23 F. Siber Dayanıklılık ve Tedarik Zinciri Yönetimi 25 G. Siber Dayanıklılıkta Özen Borcu ve Öngörülebilir Risk 27 H. Basiretli Tacir Ölçütü ve Dijital Risk Yönetimi 29 III. Teknik Normlar ve Hukuki Etkileri 33 A. Teknik Standardın Hukuk Düzenindeki Yeri 33 B. ISO/IEC 27001 ve Bilgi Güvenliği Yönetim Sistemi 34 C. ISO/IEC 27002, 27005 ve 22301 Standartları 35 D. NIST Cybersecurity Framework 36 E. ENISA Rehberleri ve Bilgi ve İletişim Güvenliği Rehberi 37 F. Sertifikasyon ve Uygunluk Değerlendirmesi 38 G. Standartlara Uyum Taahhüdünün Sözleşmesel Etkisi 39 H. Teknik Standartların Denetim, İspat ve Sorumluluktaki Yeri 40 I. Bağlayıcı Olmayan Düzenleyici Belgelerin Özel Hukuk İlişkilerine Etkisi 40 İKİNCİ KISIM AVRUPA BİRLİĞİ HUKUKUNDA SİBER DAYANIKLILIK I. AB Siber Dayanıklılık Hukukunun Kaynakları ve Kapsamı 43 A. AB’nin Dijital Alandaki Hukuk Politikası 43 B. İç Pazar, Siber Güvenlik ve Dijital Ürün Güvenliği İlişkisi 45 C. ENISA’nın Rolü 46 D. Cybersecurity Act ve Sertifikasyon Çerçevesi 47 E. NIS2, CRA ve DORA’nın Düzenleme Alanları 48 F. Siber Dayanıklılığın Veri Koruma, Yapay Zekâ, Ürün Güvenliği ve Finansal Düzenleme ile Kesişimi 49 G. AB Hukukunun Türkiye’de Yerleşik Şirketlere Sözleşmesel ve Ticari Etkisi 51 H. AB Müşterileriyle Çalışan Şirketlerin Sözleşmesel Uyum Talepleri 51 II. NIS2 Direktifi: Kurumsal Siber Risk Yönetimi ve Olay Bildirimi 52 A. Direktifin Amacı ve NIS1’den NIS2’ye Geçiş 52 B. Direktifin Kapsamı 54 1. Sektör ve Büyüklük Ölçütleri 54 2. Temel ve Önemli Kuruluş Sıfatının Kazanılması 55 C. Siber Güvenlik Risk Yönetimi Tedbirleri 56 1. Tedbirlerin Ölçüsü ve Asgari İçeriği 56 2. Tedarik Zinciri Güvenliği 57 3. Dijital Sektör için Uygulama Tüzüğü 59 D. Yönetim Organlarının Gözetim ve Eğitim Yükümlülüğü 59 E. Olay Bildirimi Yükümlülükleri 60 F. Kayıt Yükümlülüğü, Yetkili Üye Devlet ve AB Dışı Kuruluşlar 61 G. Denetim ve Yaptırımlar 61 H. NIS2’nin Türkiye’de Yerleşik Şirketlere Etkisi ve Sözleşmelere Yansıması 62 III. Cyber Resilience Act: Dijital Unsur İçeren Ürünlerde Siber Dayanıklılık 63 A. Tüzüğün Amacı ve Sistematiği 64 B. Dijital Unsur İçeren Ürün Kavramı 64 C. Ürün Kategorileri ve Uygunluk Değerlendirmesine Etkisi 65 D. Üreticinin Yükümlülükleri 67 1. Tasarımdan Piyasaya Arza Kadar Olan Yükümlülükler 67 2. Yaşam Döngüsü Boyunca Güvenlik, Zafiyet Yönetimi ve Destek Süresi 68 3. Teknik Dokümantasyon, Uygunluk Beyanı ve CE İşareti 69 E. Bildirim Yükümlülükleri 70 F. İthalatçı ve Dağıtıcıların Yükümlülükleri 72 G. Açık Kaynak Yazılımlar 73 H. Piyasa Gözetimi ve Yaptırımlar 74 I. CRA’nın Satış, Lisans ve Teknoloji Transferi Sözleşmelerine Etkisi 75 J. Türkiye’de Yerleşik Üretici, İhracatçı ve Yazılım Şirketlerinin CRA’ya Uyumu 76 IV. DORA: Finans Sektöründe Dijital Operasyonel Dayanıklılık 77 A. Tüzüğün Amacı ve Kapsamı 77 B. BİT Risk Yönetimi Çerçevesi ve Yönetim Organının Sorumluluğu 80 C. Olay Yönetimi, Sınıflandırma ve Bildirim 81 D. Dijital Operasyonel Dayanıklılık Testleri 84 E. BİT Üçüncü Taraf Riski ve Zorunlu Sözleşme Hükümleri 85 1. Genel Esaslar 85 2. DORA m. 30 Kapsamında Sözleşmenin Zorunlu İçeriği 86 F. Kritik BİT Üçüncü Taraf Hizmet Sağlayıcılarının Gözetimi 87 G. Yaptırımlar 89 H. DORA’nın Türkiye’de Yerleşik Teknoloji Şirketlerine Etkisi ve Sözleşme Müzakereleri 89 V. AB Siber Dayanıklılık Hukukunun Diğer Düzenlemelerle İlişkisi 90 A. Genel Veri Koruma Tüzüğü ve Veri Güvenliği 90 B. Yapay Zekâ Tüzüğü ve Yüksek Riskli Yapay Zekâ Sistemlerinde Siber Güvenlik 91 C. Veri Tüzüğü ve Güvenli Veri Paylaşımı 94 D. Ürün Sorumluluğu Direktifi ve Siber Zafiyet Kaynaklı Sorumluluk 95 E. Dijital Hizmetler Tüzüğü ve Platform Güvenliği 97 F. Bağlantılı Fiziksel Ürünlerde Makine Tüzüğü ve Telsiz Ekipmanları Direktifi 97 G. Siber Dayanışma Tüzüğü ve Birlik Düzeyinde Olaya Müdahale 99 H. Birden Çok Düzenlemeye Uyum ve Eşgüdüm İhtiyacı 99 ÜÇÜNCÜ KISIM TÜRK HUKUKUNDA SİBER DAYANIKLILIK I. 7545 Sayılı Siber Güvenlik Kanunu 101 A. Kanunun Amacı, Kapsamı ve Sistematiği 101 B. Temel Kavramlar: Kritik Altyapı ve Kritik Kamu Hizmeti 103 C. Kanunun Dayandığı İlkeler 104 D. Siber Güvenlik Başkanlığı 105 1. Kurumsal Yapı 105 2. Görevler ve Yetkiler 106 E. Siber Güvenlik Kurulu 108 F. Şirketlerin Yükümlülükleri 108 G. Denetim Yetkisi ve Usulü 110 H. Siber Güvenlik Şirketlerine İlişkin Hükümler 111 I. Yaptırım Hükümleri 112 J. İkincil Mevzuat Süreci ve Şirketlerin Hukuka Uyum Çalışmalarına Etkisi 114 K. 7590 Sayılı Kanunla Yapılan Değişiklikler ve Devralınan Yetkiler 116 L. İdari İşlemlere Karşı Başvuru Yolları ve Temel Hak Güvenceleri 121 II. Ulusal Siber Güvenlik Stratejisi ve Kritik Altyapılar 124 A. Strateji Belgelerinin Gelişimi ve 2024-2028 Stratejisi 125 B. Strateji Belgelerinin Hukuki Niteliği 126 C. USOM ve SOME Yapısı 127 D. Kritik Altyapıların Korunması ve Kamu-Özel İş Birliği 128 III. Türk Hukukunda Sektörel Siber Dayanıklılık Düzenlemeleri 129 A. Genel Siber Güvenlik Mevzuatı ile Sektörel Düzenlemelerin İlişkisi 130 B. Finans Sektörü 130 1. Bankacılık 130 2. Ödeme Kuruluşları ve Sermaye Piyasası 131 a. Ödeme ve Elektronik Para Kuruluşları 131 b. Sermaye Piyasası Kuruluşları ve Halka Açık Ortaklıklar 132 C. Elektronik Haberleşme ve Enerji 137 D. Sağlık, Sigortacılık ve Nükleer Enerji 138 E. Kamu İhaleleri, Savunma ve Ar-Ge Faaliyetleri 140 IV. Kişisel Veri Güvenliği ile Siber Dayanıklılık Arasındaki İlişki ve Sınırlar 140 A. Siber Dayanıklılığın Kişisel Veri Güvenliğini Aşan Kapsamı 141 B. Veri Güvenliği Yükümlülüğü (KVKK m. 12) 142 C. Veri İhlali Bildirimi ile Siber Olay Bildirimi Arasındaki Ayrım 143 D. Veri İşleyenle Yapılan Sözleşmeler, Bulut Hizmetleri ve Yurt Dışına Veri Aktarımı 145 E. KVKK Uyum Çalışmalarının Siber Dayanıklılığa Katkısı ve Sınırları 146 DÖRDÜNCÜ KISIM ŞİRKETLERDE SİBER DAYANIKLILIĞIN YÖNETİMİ VE HUKUKA UYUM I. Yönetim Organlarının Siber Dayanıklılık Sorumluluğu 147 A. Yönetim Kurulunun Gözetim Yükümlülüğünün Hukuki Temeli 148 B. Sorumluluğun Şartları ve İleri Sürülmesi 150 C. Görev Dağılımı, Üç Hat Modeli ve COSO İç Kontrol Çerçevesi 152 D. Siber Olay Sonrası Sorumluluk ve Özenin Belgelenmesi 155 II. Siber Dayanıklılık Alanında Hukuka Uyum Sisteminin Kurulması 156 A. Hukuka Uyumun Amacı, Uyum Yükümlülüğü ve Uyum Yönetim Sistemi 156 B. Kapsamın Belirlenmesi: Faaliyet Yapısı ve Mevzuatla Bağlantılar 159 C. Varlık, Süreç, Tedarikçi ve Sözleşme Envanterleri 160 D. Risk Değerlendirmesi ve Eksikliklerin Belirlenmesi 161 E. Politikaların Uygulanması, İzlenmesi ve Denetimi 162 III. Şirket İçi Politikalar ve Uygulama Usulleri 164 A. Politikaların Amacı ve Hazırlanması 164 B. Temel Politikalar: Bilgi Güvenliği ve Siber Dayanıklılık Politikaları 165 C. Erişim, Yetkilendirme ve Kimlik Doğrulama 166 D. Uygulama Usulleri: Zafiyet, Güncelleme, Yedekleme, Kayıt ve Olay Yönetimi 168 E. Güvenli Yazılım Geliştirme, Tedarikçiler, Eğitim ve İç Denetim 169 F. Kurum İçi Bildirim, Değerlendirme Süreci ve Bildirenin Korunması 170 IV. Siber Olay ve Kriz Yönetimi 172 A. Tespit, Sınıflandırma ve İlk Müdahale 172 B. Delil Koruma, Hukuk Biriminin Rolü ve Şirket İçi Soruşturma 173 C. Yetkili Makamlara, Sözleşme Taraflarına ve Diğer İlgililere Bildirim 178 D. Müşterilerin Bilgilendirilmesi, Kamuoyu Açıklamaları ve İtibar Yönetimi 179 E. Kök Nedenin Belirlenmesi, İyileştirme ve Olay Dosyası 180 V. Tedarikçilerden ve Diğer Üçüncü Kişilerden Kaynaklanan Siber Riskler 181 A. Tedarikçilerin Sınıflandırılması ve Seçim Öncesi İnceleme 181 B. Riskli Hizmet Türleri: Uzaktan Erişim, Bakım, Bulut ve Yazılım 183 C. Denetim, Sözleşmesel Yaptırımlar ve Sözleşmenin Sona Ermesi 183 D. Tedarikçi Kaynaklı Olaylar ve Rücu 184 BEŞİNCİ KISIM SÖZLEŞMELERDE SİBER DAYANIKLILIK I. Siber Dayanıklılığın Sözleşmelere Yansıması 185 A. Güvenlik Hükümlerinin Sözleşmedeki Yeri ve Temel Kavramlar 185 B. Taahhütlerin Yapısı: Standartlar, Tedbirler ve Hizmet Seviyeleri 187 C. Sözleşme Süresince Devam Eden Yükümlülükler: Zafiyet, Güncelleme ve Olay Bildirimi 188 D. Denetim, Alt Yükleniciler ve Sözleşmenin Güvenli Biçimde Sona Ermesi 189 E. Risk Dağıtımı: Sorumluluk Sınırları, Mücbir Sebep ve Tazminat 189 1. Sözleşmesel Sorumluluk Sınırlamalarının Kapsamı ve Geçerliliği 190 2. Mücbir Sebep ve Siber Saldırı 191 3. Tazminat, Rücu ve Zararın Azaltılması 192 II. Yazılım Lisans Sözleşmelerinde Siber Dayanıklılık 193 A. Lisans İlişkisinde Güvenlik Beklentisinin Hukuki Temeli 193 B. Açık Kaynak Bileşenleri, SBOM ve Kod İncelemesinin Sınırları 194 C. Yaşam Döngüsü Hükümleri: Güncelleme, Destek Süresi ve Kritik Zafiyet 196 D. Lisans Alanın Yükümlülükleri, Kaynak Kodun Tevdii ve Sorumluluk 197 III. Bulut, SaaS ve Dışarıdan Hizmet Alımı Sözleşmeleri 198 A. Bulut Hizmetinin Hukuki Niteliği ve Edimlerin Dağılımı 198 B. Süreklilik ve Güvenlik Taahhütleri 200 C. Bilgilendirme, Alt Sağlayıcılar ve Denetim 200 D. Verilerin Taşınması, Hizmetin Sona Ermesi ve Uyuşmazlıklar 201 IV. Teknoloji Transferi ve Ar-Ge Sözleşmelerinde Siber Dayanıklılık 202 A. Korunan Bilginin Hukuki Niteliği ve Siber Riskler 203 B. Bilginin Paylaşılmasında Alınacak Tedbirler 204 C. Aktarımdan Sonra Devam Eden Yükümlülükler ve CRA ile İlişki 205 D. Sözleşmeye Aykırılığın Sonuçları ve Siber Dayanıklılık Eki 205 V. Dijital Ürün Satışı, Tedarik ve Dağıtım Sözleşmeleri 206 A. Ürün Güvenliği Hükümleri ile Sözleşmenin Birlikte Uygulanması 207 B. Güncellemelerin Müşteriye Ulaştırılması ve Destek Süresi 207 C. Zafiyet, Ayıp ve Geri Çağırma 208 D. Ticari İşlemler ile Tüketici İşlemlerinde Sorumluluk 208 VI. Bakım, Destek, Yönetilen Hizmet ve Uzaktan Erişim Sözleşmeleri 209 A. Bakım ve Yönetilen Hizmet Sözleşmelerine Özgü Riskler 209 B. Uzaktan Erişim: Yetkilendirme, Kayıt ve Kimlik Doğrulama 209 C. Sağlayıcının Güvenlik Yükümlülükleri ve Sağlayıcı Kaynaklı Olaylar 210 D. Sözleşmenin Sona Ermesi: Erişimlerin Kapatılması ve Devir 211 VII. Şirket Birleşmeleri, Devralmalar ve Yatırım İşlemlerinde Siber Durum Tespiti 211 A. Kavram ve Kapsam 211 B. İnceleme Sonuçlarının Bedele, Beyanlara ve Kapanış Koşullarına Etkisi 212 C. 7545 Sayılı Kanun Uyarınca Bildirim ve Onay 213 D. Satıcının Hazırlığı ve Veri Odası Güvenliği 213 ALTINCI KISIM SİBER OLAYLARDA SORUMLULUK, YAPTIRIM, SİGORTA VE UYUŞMAZLIK ÇÖZÜMÜ I. Siber Olaylardan Doğan Özel Hukuk Sorumluluğu 215 A. Sorumluluk Kaynakları 215 B. Kusur Ölçüsü, Öngörülebilirlik ve Zafiyetin Ayıp Niteliği 219 C. Zarar Kalemleri, Müteselsil Sorumluluk ve Rücu 221 D. Sorumluluk Sınırlamalarının Geçerliliği ve İspat Sorunları 224 E. Kişisel Veri İhlalinden Doğan Sorumluluk 224 II. İdari Yaptırımlar ve Ceza Hukuku 227 A. İdari Yaptırımların Hukuki Çerçevesi 227 B. 7545 Sayılı Kanun’un Suç Tipleri 228 C. Çalışan Kaynaklı Gizlilik İhlalleri ve Haksız Rekabet 230 D. İdari ve Cezai Süreçlerde Şirketin Savunması 231 III. Siber Sigorta Yoluyla Riskin Devri 232 A. Siber Sigortanın İşlevi ve Teminatın Kapsamı 232 B. Savaş, Devlet Destekli Saldırı ve Fidye Ödemesi 237 C. Sözleşmeden Doğan Külfetler: Beyan, Bildirim ve Güvenlik Şartları 238 D. Sigorta ile Güvenlik ve Uyum Tedbirleri Arasındaki İlişki 242 IV. Siber Uyuşmazlıklarda Deliller, İspat ve Alternatif Çözüm Yolları 243 A. Dijital Kayıtların Delil Değeri 243 B. Olay Sonrasında Delillerin Korunması ve Uzman Raporları 246 C. Kusur ve Nedenselliğin İspatı 248 D. Tahkim ve Arabuluculuk 249 YEDİNCİ KISIM AVRUPA BİRLİĞİ İLE TİCARİ İLİŞKİ İÇİNDEKİ TÜRKİYE’DE YERLEŞİK ŞİRKETLERİN UYUMU I. AB Siber Dayanıklılık Mevzuatının Türkiye’de Yerleşik Şirketlere Uygulanması 251 A. Hukuki Bağlantının Belirlenmesi 251 B. Hukuki Bağlantı Hâlleri 252 C. Uyum Çalışmalarında Önceliğin Belirlenmesi 254 II. Faaliyet Alanlarına Göre Uyum 254 A. Teknoloji Sağlayıcıları: Yazılım, SaaS, Bulut ve Veri Merkezi Hizmetleri 255 B. Ürün Üreticileri: IoT, Otomotiv, Makine ve Savunma 255 C. Hizmet Sektörleri: Finansal Teknolojiler, Sağlık, Elektronik Ticaret, Enerji ve Lojistik 256 D. Üniversiteler, Teknoparklar, Ar-Ge Kuruluşları ve KOBİ’lerde Riskle Orantılı Uyum Çalışmaları 257 III. Uyum Çalışmasının Planlanması ve Sürdürülmesi 258 A. Hazırlık ve İnceleme 258 B. Tedbirlerin Uygulanması 259 C. Uygulamanın Doğrulanması ve Uyumun Sürdürülmesi 259 SEKİZİNCİ KISIM KONTROL LİSTELERİ, ÖRNEK SÖZLEŞME HÜKÜMLERİ VE KURUMSAL BELGELER I. Kontrol Listeleri 261 A. Yönetim Kurulu için Siber Dayanıklılık Kontrol Listesi 262 B. Hukuk ve Uyum Birimi için Kontrol Listesi 263 C. Bilgi İşlem Birimi için Hukuki Uyum Kontrol Listesi 264 D. Tedarikçi Seçimi ve Kritik Tedarikçilerin İncelenmesi 265 E. Sözleşme Türlerine Göre Kontrol Listeleri 266 F. Siber Olay Sonrasında Yapılacak Hukuki İşlemler 268 G. VII-128.10 Sayılı Tebliğ Kapsamındaki Kuruluşlara Yönelik Kontrol Listesi 269 H. Kurum İçi Bildirim ve Şirket İçi Soruşturma Kontrol Listesi 277 II. Örnek Sözleşme Hükümleri 279 A. Tanımlar ve Standartlara Uyum 280 1. Tanımlar 280 2. Standart ve Sertifika 281 B. Tedbirler, Zafiyet Yönetimi ve Güncellemeler 281 1. Teknik ve İdari Tedbirler 281 2. Zafiyet Yönetimi 282 3. Güncelleme ve Destek Süresi 282 C. Olay Bildirimi, Denetim ve Alt Yükleniciler 283 1. Olay ve Tehdit Bildirimi 283 2. Denetim Hakkı 284 3. Alt Yükleniciler 285 D. Üçüncü Taraf Bileşenleri, İş Sürekliliği ve Sigorta 286 1. Üçüncü Taraf Bileşenleri ve SBOM 286 2. Yedekleme ve İş Sürekliliği 286 3. Siber Sigorta 287 E. Sorumluluğun Dağılımı ve Sözleşmenin Sona Ermesi 288 1. Sorumluluk ve Tazminat 288 2. Mücbir Sebep ve Risk Dağıtımı 288 3. Sözleşmenin Sona Ermesinde Güvenlik 289 4. Mevzuat Değişikliği 290 5. AB Mevzuatıyla Bağlantılı Sözleşme Hükümleri 290 III. Kurumsal Belgelerin İçeriği 292 SONUÇ 299 EKLER 303 Ek 1: NIS2 Kapsamının İncelenmesi 304 Ek 2: CRA Kapsamı ve Ürün Sınıflandırması 306 Ek 3: Hizmet Sağlayıcısının DORA Kapsamındaki Durumu 309 Ek 4: 7545 Sayılı Kanun Bakımından Kapsam İncelemesi 311 Ek 5: Türkiye’de Yerleşik Şirketler için İlk Doksan Güne İlişkin Örnek Çalışma Takvimi 313 Ek 6: Tedarikçilerin Siber Risklerinin İncelenmesi 315 Ek 7: Siber Olaya Müdahale Süreci 317 Ek 8: Sözleşmelerin Gözden Geçirilmesi 319 Ek 9: Yönetim Kuruluna Sunulacak Siber Dayanıklılık Raporunun İçeriği 320 Ek 10: Siber Dayanıklılık Terimleri Sözlüğü 321 Ek 11: Kurum İçi Bildirim ve İlk Değerlendirme Formu 332 Ek 12: Şirket İçi Soruşturmanın Planlanması, Yürütülmesi ve Raporlanması 334 Ek 13: Çakışan Yükümlülüklerin İncelenmesi 337 KAYNAKÇA 347 KARAR DİZİNİ 363 MEVZUAT LİSTESİ 367
Bu ürünü deneyimlediniz mi? Düşüncelerinizi diğer okurlarla paylaşın.